很多企业在推进欧盟电池 DPP(Digital Product Passport,数字电池护照)时,首先想到的是:做一个二维码,再把资料盖章上传。
真正进入项目阶段后,问题往往变得具体起来:电池型号数据由谁确认?碳足迹报告由谁签?供应商提供的材料要不要签?企业印章和负责人签名能不能互相替代?电池护照更新后,原来的签名还是否有效?
这些问题的关键,不是“所有文件盖一个章”,而是把文件内容、责任主体、数据版本和签署方式对应起来。
先厘清:电池护照不是一份固定格式的 PDF
根据《欧盟电池与废电池法规》(EU)2023/1542,自 2027 年 2 月 18 日起,符合范围的轻型交通工具电池、容量超过 2 kWh 的工业电池以及电动汽车电池,在投放市场或投入使用时应当具备电子电池护照。
电池护照本质上是一套与具体电池关联的电子记录,而不是一份所有企业都必须按照同一模板签署的纸质文件。其内容既包括公众可访问的信息,也包括仅供公告机构、市场监管机构、欧盟委员会或具有合法利益的主体访问的信息。电池护照还应通过二维码关联唯一标识符,并由投放电池市场的经济运营商负责确保相关信息准确、完整、及时更新。
因此,在签署设计上,更合理的做法是:
对责任声明、授权文件、合格评定文件、审核报告等关键材料进行签署;
对结构化数据、数据清单或提交回执进行电子印章、时间戳或版本固化;
由 DPP 系统本身负责权限控制、数据更新和访问管理;
不把“是否存在一个 PDF 章”当成电池护照合规与否的唯一判断标准。
法规同时要求电池护照数据采用开放、可互操作、机器可读、结构化和可搜索的格式,并确保数据的认证、可靠性和完整性。
一张清单看懂:不同材料分别怎么签
下表是电池 DPP 项目中较常见的签署安排。它属于项目实施建议,不是所有项目都必须完全照搬,最终仍应以具体电池类别、平台规则、合同约定及接收方要求为准。
| 文件或数据类别 | 建议签署主体 | 常见签署方式 | 重点关注 |
|---|---|---|---|
| 企业主体材料、授权委托书、负责人证明 | 企业及授权代表 | 企业使用合格电子印章;负责人需要承担个人责任时使用合格电子签名 | 明确谁代表企业提交、维护和更新 DPP |
| 制造商或经济运营商责任声明 | 企业责任主体、授权负责人 | 企业合格电子印章;必要时叠加负责人合格电子签名 | 与电池型号、批次或序列号建立对应关系 |
| 电池型号、批次、序列号及关键技术参数 | 数据提供方、制造商或经济运营商 | 对数据清单、数据包或提交清单进行合格电子印章、签名或时间戳 | 先冻结版本,再签署和上传,避免签署后继续修改 |
| 测试报告、合格评定文件、EU 声明或 CE 支持材料 | 实验室、公告机构、制造商或其他出具方 | 由实际出具方签署或盖章 | 企业不应自行替代实验室、公告机构或认证机构签署 |
| 碳足迹声明、核查报告 | 声明方、核查方或审计方 | 声明文件由责任企业签署;核查报告由核查机构签署或盖章 | 区分“企业声明”和“第三方核查结论” |
| 负责任采购、供应链尽调及原材料信息 | 企业、供应商、审计或评估机构 | 按各方角色分别签署;必要时采用平台内可验证确认 | 保留供应商来源、版本、时间和对应批次 |
| DPP 平台服务、数据处理和书面授权文件 | 企业与平台服务商 | 企业印章、授权代表签名,或按合同约定签署 | 写清数据存储、更新、访问、转授权和退出机制 |
| DPP 注册信息、二维码、唯一标识符及上传回执 | 经济运营商或其授权服务商 | 通常由平台完成注册;如平台支持,可对提交回执或数据清单加盖电子印章、时间戳 | 重点不是给二维码“盖章”,而是证明提交内容和版本 |
| 维修、再利用、梯次利用、再制造相关文件 | 后续经济运营商、维修商或回收利用主体 | 由实际承担相应责任的主体签署 | 发生再利用、再制造等情形时,应关注新旧电池护照的关联 |
| 变更、撤销、更新记录 | 实际变更方和责任主体 | 对变更说明、更新清单、撤销通知或新版本数据进行签署 | 保留旧版本、变更原因和生效时间,形成完整记录 |
特别需要注意的是,电池经过再利用、再制造或重新投入市场后,相关责任可能转移给新的经济运营商,并形成与原电池护照关联的新电池护照。
合格电子签名和合格电子印章,分别适用于什么场景?
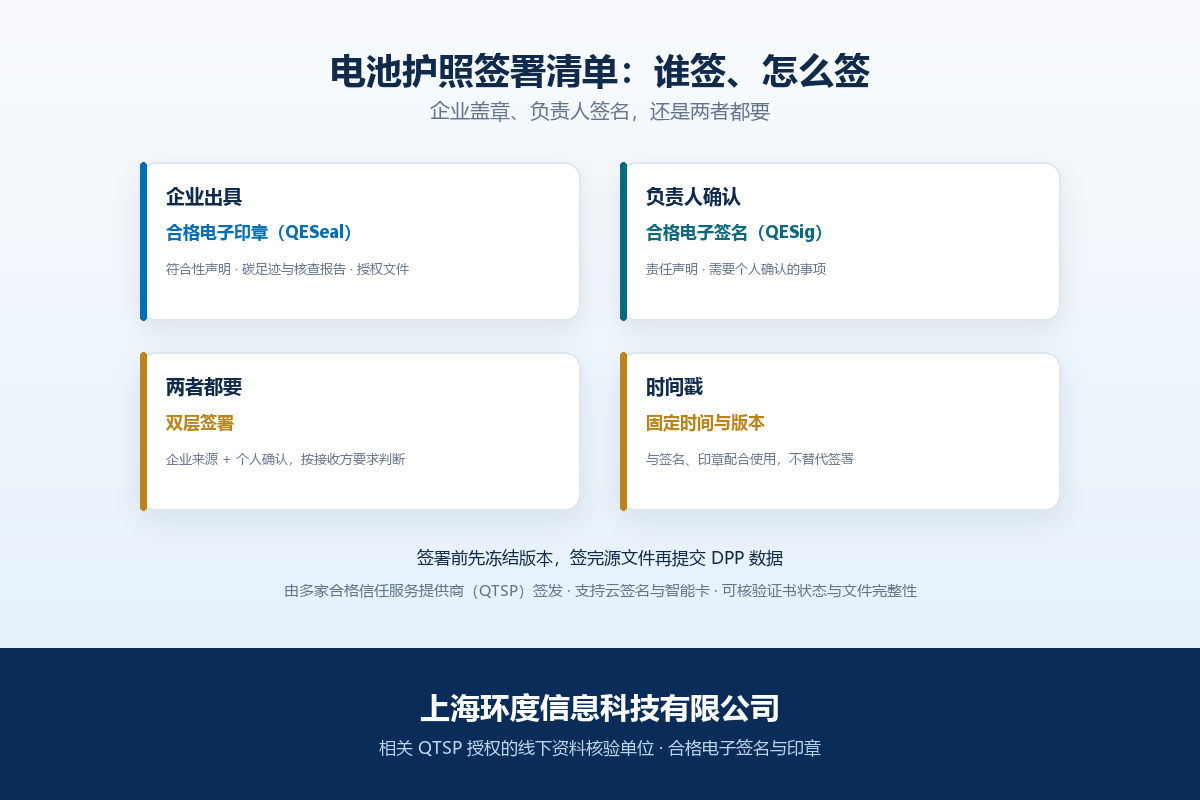
1. 个人责任,用合格电子签名
合格电子签名的主体是自然人,适合用于:
法定代表人或授权负责人签署责任声明;
项目负责人确认数据真实性;
授权代表签署委托、承诺或提交文件;
审核人员对特定结论作出个人确认。
根据 eIDAS 第 25 条,合格电子签名具有与手写签名等同的法律效力,并可在其他欧盟成员国获得认可。
2. 法人来源和文件完整性,用合格电子印章
合格电子印章的主体是法人或组织,适合用于:
企业出具的声明、数据包和授权文件;
企业对外提交的结构化数据或文件清单;
批量生成的企业记录;
需要证明文件来源和内容未被篡改的材料。
eIDAS 第 35 条规定,合格电子印章可享有数据完整性和数据来源正确性的推定,并可在其他成员国获得认可。
3. 同时涉及企业来源和个人责任时,可考虑“双层签署”
如果一份文件既要证明“这是企业正式提交的材料”,又要明确“由某位负责人作出确认”,可以根据接收方要求,同时使用企业合格电子印章和负责人合格电子签名。
但这并不意味着所有文件都必须同时签名和盖章。是否需要“双层签署”,应结合文件性质、平台设置、合同约定和接收方要求判断。
4. 时间戳用于固定时间和版本
对于 DPP 项目,时间戳的价值在于证明某份数据或文件在什么时间已经形成、提交或确认。它可以与签名或电子印章配合使用,但不能替代本应由个人或企业作出的签署。
推荐的签署流程
第一步:先做“签署责任矩阵”
在准备材料时,先列清楚四件事:
这份文件由谁制作;
谁对内容负责;
谁需要签署;
接收方要求的是个人签名、企业印章,还是两者均需。
这一张表比临近提交时临时补章更重要。
第二步:冻结最终版本
签署前确认型号、批次、序列号、数据字段、附件和引用报告均为最终版本。对于结构化数据,建议同时保存:
数据文件;
字段说明;
版本号;
生成时间;
文件摘要或哈希值;
对应的签名、印章或时间戳信息。
第三步:先签源文件,再提交 DPP 数据
测试报告、核查报告、责任声明和授权文件应先完成签署,再将相关信息录入 DPP 系统。这样可以避免“系统里已经提交,底层证据还没有完成签署”的情况。
第四步:验证签署状态
不要只看 PDF 上有没有签名图片或企业 Logo。应进一步核验:
证书是否由合格信任服务提供商签发;
签署时证书是否有效;
签名或印章是否通过验证;
文件签署后是否发生内容变更;
验证报告是否能够留存和复核。
在 eIDAS 框架下,合格信任服务提供商及其合格服务应出现在成员国信任列表中;“看起来像电子印章”并不等于“合格电子印章”。
第五步:建立持续更新机制
电池护照不是一次性提交材料。电池在生产、销售、使用、维修、再利用、再制造和回收过程中,可能产生新的数据和责任变化。企业应提前约定:
谁负责更新;
谁可以修改;
修改是否需要重新签署;
旧版本保存多久;
供应商或服务商退出后如何继续维护。
欧盟委员会发布的电池护照数据点指南也提示,数据点和实施说明可能继续更新,企业应在发布和提交前核对最新版本。
项目中比较常见的几个误区
第一,把扫描的公章图片贴到 PDF 上,当作合格电子印章。图片只能表示“看起来盖过章”,不能自动证明签署主体、证书状态和文件完整性。
第二,把整套材料打包后只盖一次章,却没有说明每份文件对应的责任主体和版本。
第三,个人合格电子签名和企业合格电子印章混用。负责人签名体现的是个人确认,企业印章体现的是法人来源,两者功能并不完全相同。
第四,签署后又直接修改数据、替换附件或重新导出文件,导致原有签署无法覆盖新版本内容。
第五,只关注“能不能签”,忽略“谁有权签、签什么、签完如何验证和留档”。
上海环度信息科技有限公司可以协助哪些环节?
上海环度信息科技有限公司是多家国际 QTSP 的授权代理商,也是相关 QTSP 的线下授权资料核验单位。围绕电池 DPP 项目,上海环度信息科技有限公司可根据企业的实际角色和文件流转方式,协助梳理:
企业、制造商和经济运营商的签署角色;
合格电子签名与合格电子印章的使用场景;
QTSP 申请所需的主体及授权材料;
线下身份和授权资料核验;
文件签署、验证和留档的衔接方式;
DPP 项目中的签署责任矩阵。
需要说明的是,具体服务能否开通、证书类型、签发周期和审核结果,仍以对应 QTSP 的审核要求、适用法律及服务协议为准。
电池护照项目的签署工作,建议从一张清晰的“文件—责任主体—签署方式—版本记录”清单开始。把该由企业确认的内容、该由负责人承担的责任、该由第三方机构出具的结论分别处理,后续上传、验证和更新都会更顺畅。
本文依据截至发布前可获得的欧盟法规和公开资料整理,仅作项目准备参考,不构成法律意见;具体要求请以最新法规、实施文件、平台规则和接收方要求为准。
- 扫一扫二维码可分享朋友或朋友圈


